
.jpg)
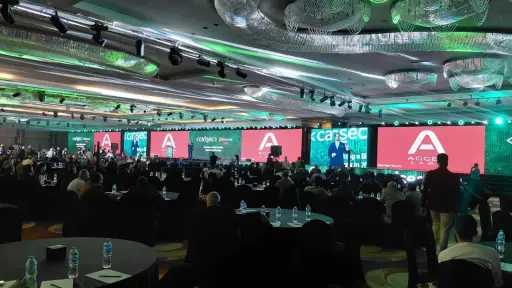
جلين ويلكنسون في الجلسة الافتتاحية لـ CAISEC’26: تكامل التشريعات والتعاون الدولي وتحديث أنظمة الحماية ركائز الأمن السيبراني في عصر الذكاء الاصطناعي
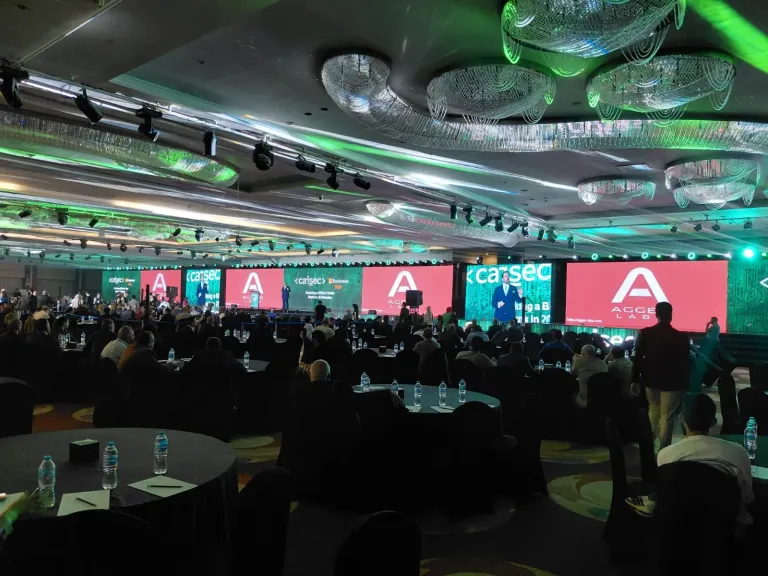
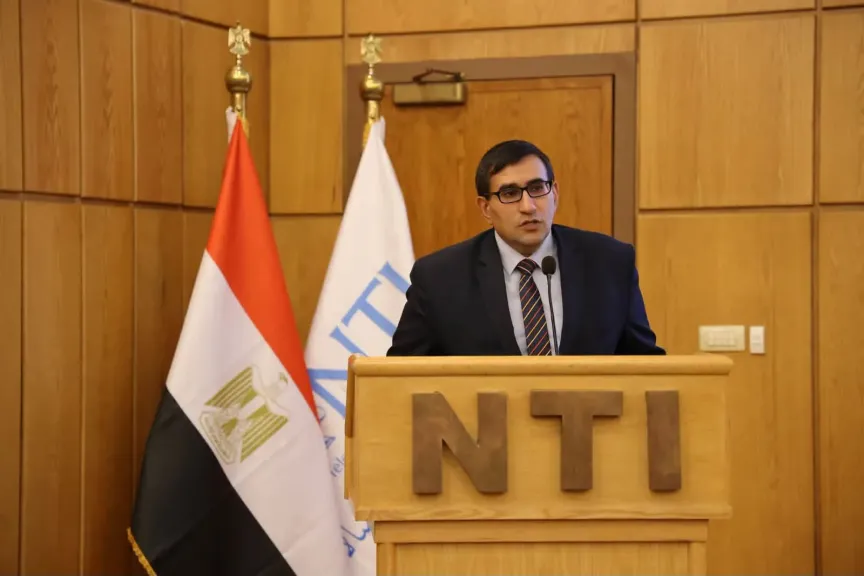
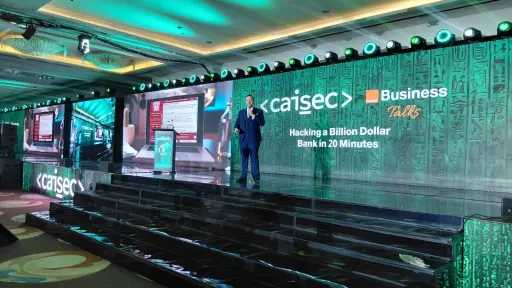
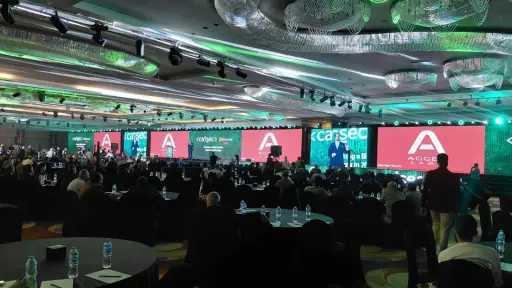
استعرض السيد جلين ويلكنسون، خبير أخلاقيات الاختراق (Ethical Hacker)، خلال كلمته الافتتاحية بمؤتمر ومعرض أمن المعلومات والأمن السيبراني CAISEC’26، تطور التهديدات السيبرانية عالمياً، مؤكداً أن الذكاء الاصطناعي أسهم في رفع مستوى تعقيد الهجمات الإلكترونية وتسريع وتيرتها بشكل غير مسبوق.
واستهل ويلكنسون حديثه بالتساؤل: «كيف يمكننا الوصول إلى مستوى فعّال من الحماية ضد عمليات الاختراق؟»، موضحاً أن طبيعة الهجمات السيبرانية شهدت تحولات جذرية على مدار العقود الماضية.
واستعرض تاريخ الجرائم الإلكترونية منذ سبعينيات القرن الماضي، مشيراً إلى أن عمليات الاختراق تطورت تدريجياً حتى شهد عام 2010 نقطة تحول كبيرة، حيث تمكن المهاجمون من اختراق أنظمة مصرفية وتنفيذ عمليات معقدة دون أن ترصدها فرق الحماية، بعدما كانت الهجمات في مراحلها الأولى أقرب إلى محاولات عشوائية وغير منظمة.
وأوضح أن الجرائم السيبرانية انتقلت لاحقاً إلى مرحلة أكثر خطورة تمثلت في هجمات الفدية والابتزاز الإلكتروني، حيث يتم تشفير أو سرقة البيانات ومطالبة الضحايا بدفع مبالغ مالية مقابل استعادتها.
وأشار إلى أنه بحلول عام 2013 بدأت العملات المشفرة تُستخدم كأداة رئيسية في العديد من عمليات الاحتيال الإلكتروني وغسل الأموال الرقمية، فيما شهد عام 2017 واحدة من أبرز الهجمات على سلاسل الإمداد الرقمية من خلال استبدال البرمجيات الأصلية بأخرى خبيثة، في هجوم ارتبط بالصراع الروسي الأوكراني وأصبح نموذجاً للهجمات المتقدمة على البنية التحتية الرقمية.
وأضاف أن التوسع الكبير في تطبيقات الذكاء الاصطناعي خلال السنوات الأخيرة أدى إلى زيادة معدلات الجرائم الإلكترونية، مع توظيف هذه التقنيات في تطوير أساليب أكثر تعقيداً للاختراق والتلاعب.
واستعرض ويلكنسون عدداً من الوقائع الحقيقية لاختراق مؤسسات مالية وبنوك اعتمدت على تقنيات الذكاء الاصطناعي، مشيراً إلى أن العديد من البنوك أصبحت تعتمد برامج تدريب دورية لموظفيها تتضمن محاكاة لهجمات إلكترونية واختبارات اختراق بهدف رفع الوعي وتعزيز الجاهزية الأمنية.
وأكد أن المخاطر السيبرانية لم تعد تقتصر على القطاع المالي فقط، بل امتدت لتشمل شبكات البنية التحتية الحيوية مثل الكهرباء والطاقة والمرافق العامة، وهو ما يزيد من أهمية بناء منظومات دفاعية متقدمة.
وأوضح أن البريد الإلكتروني لا يزال يمثل أحد أبرز منافذ الاختراق، حيث يعتمد المهاجمون على رسائل مصممة بعناية لإثارة فضول المستخدم أو دفعه للتفاعل مع محتوى يبدو مهماً أو عاجلاً، بينما يحتوي في الواقع على أكواد خبيثة تتيح للمهاجمين التسلل إلى الشبكات المستهدفة.
وأضاف أن نجاح مثل هذه الهجمات قد يمنح المهاجمين القدرة على الوصول إلى الملفات والبيانات الحساسة وكلمات المرور وقواعد بيانات العملاء، ما يستوجب تطبيق سياسات صارمة للتحكم في الوصول إلى الأنظمة الحساسة وحصر التعامل معها في نطاق محدود من الموظفين المؤهلين.
كما استعرض واقعة اختراق حقيقية تمكن خلالها المهاجمون من تحويل أموال بين حسابات مصرفية مخترقة قبل مطالبة الضحايا بدفع فدية مالية، في نموذج يعكس حجم التهديدات التي تواجه المؤسسات المالية عالمياً.
وفي ختام كلمته، شدد ويلكنسون على أن بناء بيئة سيبرانية آمنة يتطلب تكامل الأدوار بين التشريعات الوطنية، وأجهزة إنفاذ القانون، والتعاون الدولي، مشيراً إلى أن هذا التنسيق أسهم خلال السنوات الأخيرة في الكشف عن العديد من الشبكات الإجرامية الإلكترونية وتعقب مرتكبيها.
كما دعا إلى تعزيز أنظمة المراقبة والحماية الرقمية، وتبني استراتيجيات الدفاع متعدد الطبقات، والاستثمار في حلول إدارة البيانات والبرمجيات القادرة على اكتشاف الاختراقات والاستجابة لها بصورة استباقية.
وأكد أن المرونة والصمود السيبراني أصبحا من المتطلبات الأساسية للمؤسسات في العصر الرقمي، داعياً إلى التحديث المستمر لأدوات الحماية وإجراء مراجعات دورية للأنظمة الأمنية للحفاظ على سلامة الأصول والبيانات الرقمية.
.png)
.jpg)
.jpeg)
.jpg)