
كاسبرسكي تكتشف حسابات مسرّبة لنتفليكس وروبلوكس وديسكورد مسجلة ببريد إلكتروني خاص بالشركات
كشفت دراسة أجرتها منصة استخبارات البصمة الرقمية من كاسبرسكي، أن بعض الموظفين يستخدمون البريد الإلكتروني الخاص بمؤسساتهم للتسجيل على منصات ترفيهية ومنصات التواصل الاجتماعي، الأمر الذي يرفع من احتمالية سرقة الحسابات واختراق أمن المؤسسة. تشارك كاسبرسكي هذه النتائج مصحوبة بإرشادات للأمن السيبراني للوقاية من مخاطر تسريب بيانات الاعتماد.
حلل خبراء كاسبرسكي بيانات الاعتماد المخترقة التي سُرّبت على الإنترنت المظلم بين عامي 2019 و2024 لثلاث منصات ترفيهية شهيرة: روبلوكس، وديسكورد، ونتفلكس. وأظهرت نتائج التحليل أن حوالي 7% من أصحاب الحسابات المسرّبة استخدموا عنوان بريد إلكتروني خاص بالمؤسسة للتسجيل في هذه المنصات.
يوضّح سيرجي شيربل، الخبير في استخبارات البصمة الرقمية لدى كاسبرسكي: «إن استخدام البريد الإلكتروني الخاص بالعمل في التسجيل بخدمات شخصية متعددة يتعارض مع أفضل الممارسات. أولاً، قد تفقد الوصول إلى هذه الحسابات إذا غيرت وظيفتك. ثانياً، يمكن أن يشكل ذلك مخاطراً أمنية عليك وعلى شركتك. فإذا كانت كلمات المرور الخاصة بك تتبع نمطاً يمكن توقعه عبر الخدمات المختلفة - على سبيل المثال(Word2025!) حيث (2025) هو جزء متكرر - فإن ذلك يزيد من احتمالية اختراق الحسابات الأخرى، بما فيها حساب العمل، في حال تم تسريب بريدك المؤسسي على الإنترنت المظلم».
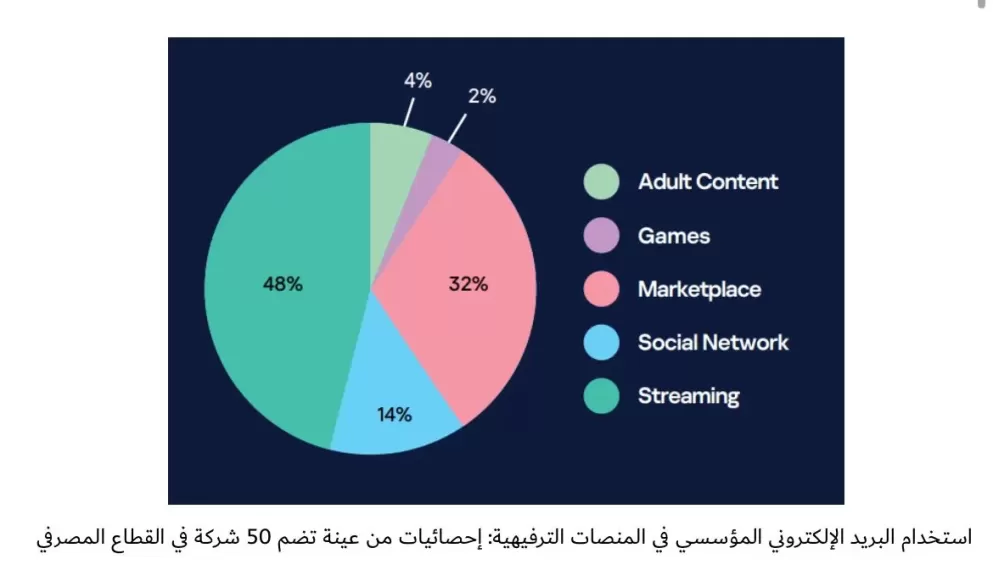
ووجد خبراء كاسبرسكي أن موظفي القطاع المصرفي هم الأكثر استخداماً للبريد الإلكتروني الخاص بالعمل في التسجيل بمنصات البث والترفيه والشبكات الاجتماعية. وفي حالات قليلة، استُخدم البريد الإلكتروني المؤسسي للدخول إلى منصات الألعاب ومواقع المحتوى الإباحي.
لإجراء الدراسة، جمع الخبراء عينة من 50 مؤسسة مصرفية ودرسوا بيانات الاعتماد المسربة على الإنترنت المظلم، مع تحديد ما يرتبط منها بنطاقات هذه المؤسسات عبر خمس فئات من المنصات المعروفة.
يمكنك معرفة المزيد عبر التقرير. ونظراً لتزايد تهديدات برمجيات سرقة المعلومات، أطلقت كاسبرسكي صفحة خاصة لتعزيز التوعية حول هذه المشكلة وطرح استراتيجيات للتخفيف من مخاطرها.
إذا واجهت تسريباً للبيانات عبر برمجيات سرقة المعلومات، يجب اتخاذ الخطوات التالية فوراً:
● غيّر كلمات المرور للحسابات المخترقة وراقب أي نشاط مشبوه مرتبط بها.
● نفّذ فحصاً أمنياً شاملاً على كافة الأجهزة، وتخلص من أي برمجيات خبيثة يتم اكتشافها.
● على الشركات رصد أسواق الإنترنت المظلم بشكل مسبق للتعرف على الحسابات المخترقة قبل أن تشكّل خطراً على العملاء أو الموظفين. يتوفر هنا دليل تفصيلي عن كيفية تفعيل نظام المراقبة. كما يمكنها الاستفادة من منصة Kaspersky Digital Footprint Intelligence لرصد ما يعرفه المجرمون السيبرانيون عن أصول شركتك، وكشف مسارات الهجوم المحتملة، وتفعيل آليات الحماية في الوقت المناسب.
● كمؤسسة، نفّذ برنامجاً للتوعية الأمنية للموظفين، يشمل التدريب المنتظم وتقييم الأداء. وطبّق سياسة صارمة لكلمات المرور على كافة موارد المؤسسة لتقليل احتمالات التعرض للتهديدات السيبرانية المرتبطة ببيانات الاعتماد.
 (1).jpg)