
أسطورة آيفون تنهار.. فيروس خطير يسرق الصور والفيديوهات والبيانات من الهاتف
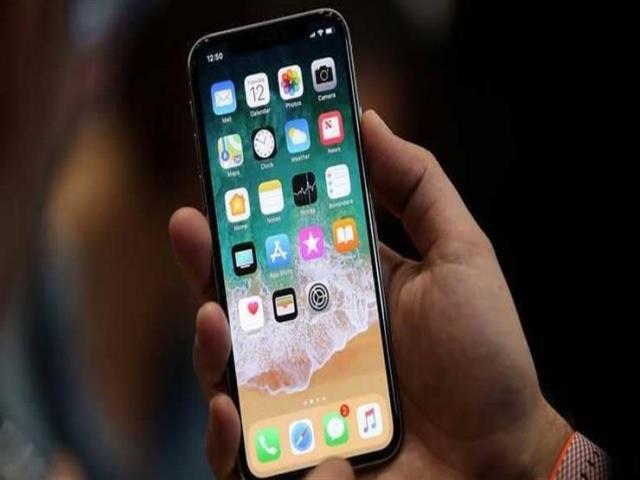
حتى الميزة التي كانت آبل تتباهى بها في هواتف آيفون، يبدو أنها تنهار، إذ قال باحثون أمنيون إنهم اكتشفوا نسخة في نظام “آي أو إس” iOS المشغل لأجهزة آيفون من سلسلة برامج التجسس الخطيرة “إكسودس” EXODUS التي استهدفت نظام التشغيل أندرويد، والتي شوهدت في وقت سابق من هذا العام على متجر جوجل بلاي الرسمي.
وقال باحثو شركة “لوك آوت” Lookout، المتخصصة في مجال أمن المعلومات، إن نسخة الفيروس على هواتف آيفون قادرة على جمع وسرقة جهات الاتصال والصور ومقاطع الفيديو والتسجيلات الصوتية ومعلومات GPS وموقع الجهاز. ويمكن أن تؤدي أيضًا عمليات تسجيل صوتي عند الطلب.
برامج التجسس، EXODUS، طُوِّرت من قبل شركة تطوير التطبيقات الإيطالية، “كونكسا” Connexxa، المعروفة بأنها تزود السلطات الإيطالية بأدوات التجسس والمراقبة.
وبرزت Exodus عندما اكتشف باحثو الأمن من منظمة “أمن بلا حدود” الشهر الماضي أن برامج التجسس مخبأة داخل تطبيق تم تحميله على متجر جوجل بلاي، والذي يستهدف عملاء مزود خدمة الإنترنت الإيطالي ISP.
وقال الباحثون إن Exodus تمتلك مجموعة متطورة من ميزات التجسس التي أعطت المهاجمين السيطرة الكاملة على الأجهزة المصابة. وقال باحثو منظمة “أمن بلا حدود” إنهم اكتشفوا ما يقرب من 25 تطبيقًا مختلفًا مصابًا ببرامج Exodus تم تحميلها من متجر بلاي على مدار العامين الماضيين.
وأفادت تقارير نُشرت أمس الاثنين، في مؤتمر Kaspersky Security Analyst Summit، أن فريق Lookout اكتشف نوعًا مختلفًا من برامج التجسس في نظام آي أو إس خلال تحليلهم عينات Exodus التي عثروا عليها العام الماضي، وفقا للبوابة العربية للأخبار التقنية.
وقال آدم باور، الباحث الأمني لدى Lookout: “تحليل عينات أندرويد هذه أدى إلى اكتشاف البنية التحتية التي تضمنت عدة عينات من منفذ آي أو إس”. وأضاف باور إنه تم عرض نسخة آي أو إس للتنزيل من خلال مواقع التصيد التي تشبه شركات المحمول الإيطالية والتركمانية.
وحسب الباحثين، كانت تطبيقات آي أو إس المصابة بـ Exodus موقعة مع شهادات المؤسسات الصادرة من آبل، والتي سمحت للضحايا بتثبيت التطبيقات الضارة، حتى من خارج آب ستور، مع الإشارة إلى أن آبل ألغت هذه الشهادات في وقت لاحق.
 (1).jpg)