
.jpg)
”تصيد احتيالي بضغطة زر” المهاجمون يستغلون منصات الذكاء الاصطناعي لإنشاء صفحات وهمية في دقائق
كاسبرسكي تحذر من استغلال EdgeOne Pages
كشفت كاسبرسكي عن استغلال المجرمين السيبرانيين منصة Tencent EdgeOne Pages لإنشاء تطبيقات الويب في تنفيذ هجمات تصيد تستهدف موظفي الشركات. وتتشابه هذه الهجمات مع هجمات سابقة استغلت خدمات جوجل ومنصة Bubble المدعومة بالذكاء الاصطناعي بهدف سرقة بيانات الاعتماد المؤسية.
8 آلاف رسالة في 30 يوم
استهدف الهجوم موظفين في القطاع الصناعي والمبيعات والقطاع الحكومي لسحب بيانات دخول الأنظمة المؤسية. ورصد خبراء كاسبرسكي خلال آخر 30 يوماً أكثر من 8 آلاف رسالة تصيد احتيالي بهذا الأسلوب، مكتوبة باللغات الإنجليزية والكورية والروسية.
الذكاء الاصطناعي يسرّع صناعة الفخ
تتيح منصة EdgeOne Pages إنشاء ونشر تطبيقات الويب بسرعة بالذكاء الاصطناعي دون خبرة برمجية. واستغل المهاجمون ذلك لإنشاء صفحات تصيد ونشرها خلال دقائق، وتستضاف على بنية سحابية موثوقة وبنطاقات موثوقة ما يجعلها تبدو آمنة ويصعّب كشفها.
فخ انتهاء كلمة المرور
يبدأ الهجوم برسالة بريد إلكتروني مزيفة باسم «فريق دعم البريد الإلكتروني» تزعم انتهاء بيانات الدخول خلال 48 ساعة وتطلب التحديث عبر رابط. وقد تتخذ أشكالاً أخرى مثل إشعار من الموارد البشرية أو وثيقة مطلوب تحميلها، ليتم توجيه الضحية لصفحة تطلب الاسم والبريد وكلمة المرور.
البيانات تذهب مباشرة للمهاجمين
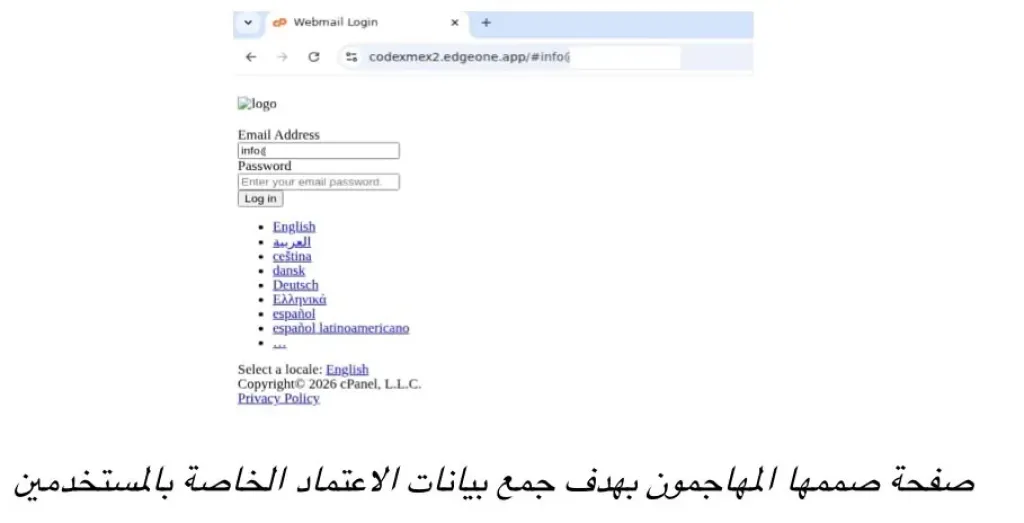
تتميز صفحة التصيد بتصميم بسيط وخالٍ من العناصر البصرية لجمع بيانات الاعتماد فقط. وبمجرد إدخال المستخدم لاسمه وكلمة المرور، يتم إرسالها فوراً إلى خادم تحت سيطرة المهاجمين.
الذكاء الاصطناعي يخفض عتبة الجريمة
علق رومان ديدينوك خبير مكافحة البريد العشوائي بكاسبرسكي: «المهاجمون يستخدمون أدوات الذكاء الاصطناعي ومنصات التطوير دون برمجة. ومع أن أسلوب الرسائل ليس جديداً، إلا أن هذه التقنية تقلل العوائق وتسرّع إنشاء البنية التحتية للهجمات. فما كان يتطلب مهارات تطوير مواقع، أصبح يتم خلال دقائق».
توصيات كاسبرسكي لحماية المؤسسات
أوصت كاسبرسكي المؤسسات بتثقيف الموظفين لإدخال بيانات الاعتماد في المنصات الرسمية فقط، ونشر حلول أمنية تحظر مواقع التصيد، واستخدام تقنيات متقدمة لمكافحة التصيد عند بوابة البريد، والبقاء على اطلاع دائم بتطور أساليب المهاجمين ودمج استخبارات التهديدات في العمليات الأمنية.
.png)
.jpg)
.jpeg)
.jpg)